Активный OSINT. Роль социальной инженерии в расследованиях
Содержание
Терминология и авторский взгляд на социальную инженерию
Почему без планирования любое HUMINT-мероприятие проваливается
Составление досье для проведения мероприятий социальной инженерии
Как работает механика реверсивной социальной инженерии
Заключение
Терминология и авторский взгляд на социальную инженерию
О том, что такое социальная инженерия написано в сотнях других статей. То, что отличает данное руководство от этой сотни — авторский взгляд, а не пересказ Википедии.
Сразу проясним, что данный материал не является методичкой или пошаговым roadmap-ом по проведению мероприятий. Цель данной статьи — объяснить саму суть и логику процесса.
Для простого понимания коротко пробежимся по терминам, на которых будет строится вся дальнейшая статья:
HUMINT — вид разведки, основанной на взаимодействии с людьми.
Активный OSINT — форма проведения разведывательных мероприятий, при которой либо атакующий взаимодействует непосредственно с искомым объектом или его окружением.
Социальная инженерия (СИ) — это мероприятие активного OSINT, в котором атакующий взаимодействует с человеком и использует психологически воздействует на него с целью получения конфиденциальных или аутентификационных данных.
Почему без планирования любое HUMINT-мероприятие проваливается
Любая подготовка к мероприятиям социальной инженерии начинается не с взаимодействия с человеком, а с планирования. Если действовать вслепую и без подготовки, то есть шанс неосознанно попасться на часто используемой конструкции, который любой здравомыслящий человек просекает на первых сообщениях. Из них:
"Вас беспокоят из X, скажите или подтвердите Y";
"Привет, ты такой симпатичный, давай познакомимся"
В своей практике я рассматриваю две конструкции для подобных мероприятий:
Цикл НОРД (Петля Бойда / OODA Loop);
Методичка Шейнова.
Цикл НОРД
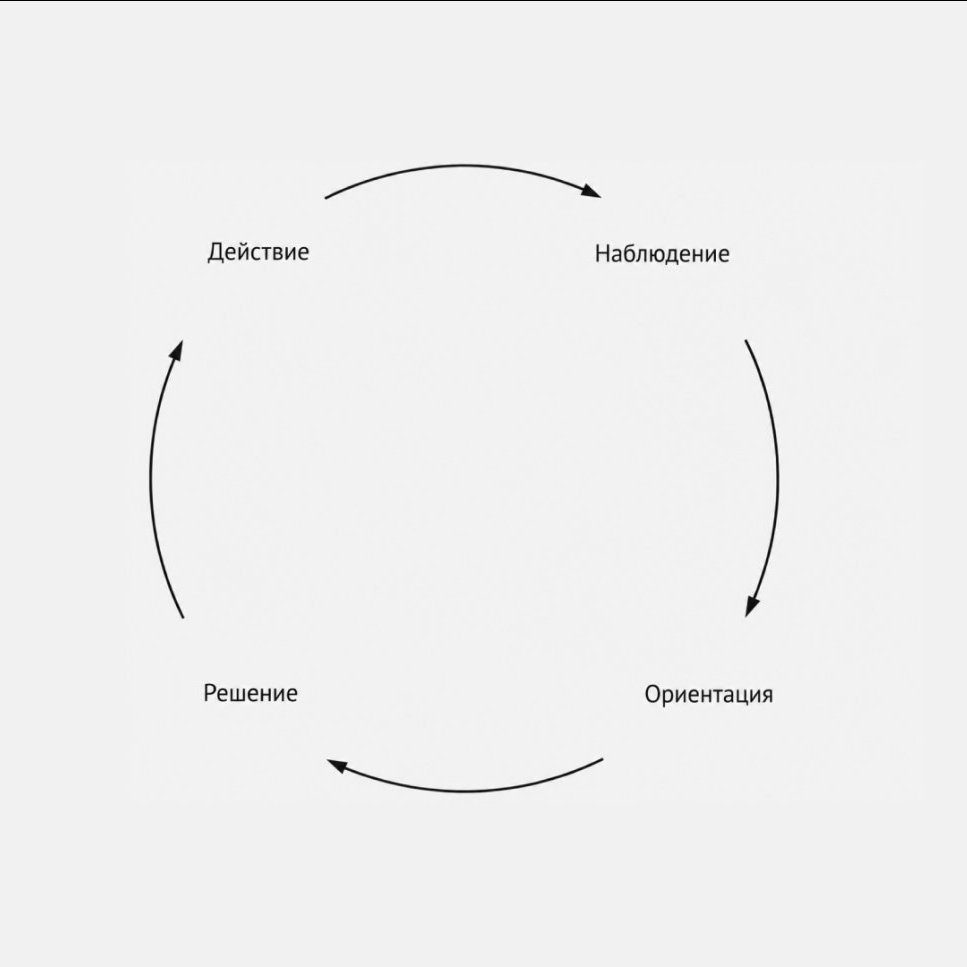
Схема цикла НОРД (OODA Loop)
Наблюдение. На этапе наблюдения мы изучаем искомого объекта и собираем сырые вводные данные с целью их дальнейшей интерпретации. В основном именно сейчас проводят пассивные OSINT-мероприятия для профилирования объекта и составления досье на него.
Ориентация. Наверное, самый важный этап во всем цикле. После того, как мы составили досье на нашего объекта нам нужно сориентироваться с тем, что делать дальше. Здесь мы оцениваем обстановку и понимаем, кто наш объект и какие факторы на него могут повлиять.
Решение. После ориентации нам нужно оценить все риски и выбрать наиболее эффективный способ, который с большей вероятностью приведет нас к результату.
Действие. Когда мы сделали решение и распланировали конкретное мероприятие начинается действие. Регистрация доменов, подготовка IP-логгеров, создание sockpuppet-ов и т.д.
В зависимости от полученного результата данные действия могут повторяться еще несколько раз.
Методичка Шейнова
Модель скрытого управления от Шейнова, которая, на мой взгляд, одна из самых распространенных в сфере информационной безопасности.
Модель выглядит следующим образом:
Сбор информации. Как и в цикле НОРД — на этом этапе мы составляем досье (профайл) искомого объекта. Используется для выявления первичных зацепок и потенциальных уязвимых мест.
Вовлечение в контакт. Начало инициации общения, которое должно перейти в регулярное.
Фоновые факторы. Создание предсказуемой и приятной для объекта атмосферы общения. В контексте социальной инженерии, чаще всего, используются общие чаты и интересы, найденные через сбор информации.
Мишени воздействия. Мишенями воздействия может послужить найденное на первом этапе: место работы, должность, статус в отношениях, интересы. Главной задачью является выявление потребностей, убеждений и интересов лица.
Побуждение к действию. Переход к получению нужного результата. Применение скрытого давления, либо прямого требования через активированные мишени воздействия.
Наглядным примером может послужить мероприятие социальной инженерии в моем кейсе "The Loot Case":
Сбор информации. Собрав информацию о организаторе мы узнали, что тот является русскоговорящим, учащимся и использовавшим для своей скамерской деятельности сервера промышленной школы с конкретной специализацией на IT. Помимо этого в подарках профиля была найдена его девушка, которая находилась в Украине. Имея общие фотки можно сделать вывод, что парень — беженец из Украины.
Вовлечение в контакт. Со стороны пострадавшего было проявлено желание вернуть заполученный актив, что сподвигло организатора на инициацию общения с ним с целью вербовки.
Фоновые факторы. В данном случае предсказуемой и более приятной для объекта атмосферой общения стала коммерческая перспектива, ведь чем больше работников в его фишинговой сетке, тем больше прибыли тот получает.
Мишени воздействия. На этапе сбора информации мы уже установили, что фигурант является беженцем из Украины. Учитывая, что человеческое эго — самое уязвимое место, мы сделали вывод, что парня можно поймать на его гордости и жадности.
Побуждение к действию. Само побуждение делилось на два этапа: промежуточное и окончательное. В промежуточное побуждение к действию входили запросы показать существование группы (с целью идентификации участников), рассказать про иерархию структуры и т.д. В окончательном побуждении к действию, собрав воедино все мишени воздействия был поставлен ультиматум: учитывая статус беженца, состав преступления, использование серверов своей школы — ни в школе, ни в стране он долго не пробудет. Исходя из этого лучшим для него вариантом послужило пойти на условия: вернуть актив и удалить инфраструктуру.
Составление досье для проведения мероприятий социальной инженерии
Вместо абстрактных схем и методичек здесь работает конкретный фреймворк инструментов:
FOCA (Fingerprinting Organizations with Collected Archives). Используется как для поиска и автоматического скачивания публичных документов компании, так и для вытягивания из них метаданных. На выходе мы можем получить: логины сотрудников внутри корпоративной сети или пути к локальным папкам.
Prospeo. Изначально данный инструмент предназначен для лидогенерации, т.е маркетингового процесса поиска контактов потенциальных клиентов. Однако в контексте социальной инженерии он применяется для поиска корпоративных почт. В таблицу, получаемую оттуда, в основном входит полное имя, должность, электронная почта и номер телефона.
Holehe (или Blackbird). Получив почту из Prospeo можно использовать этот инструмент для поиска регистрацией на эту почту. Если почта "бьется", для примера, на сайтах знакомств, то атакующий сразу видит потенциальную мишень воздействия. В blackbird также есть функция для поиска по никнейму, из которой процесс поиска потенциальных мишеней воздействия выглядит одинаково.
Валидация по системе IMVAIN: Весь собранный массив утилит проходит через финальный фильтр. Я проверяю, что полученные данные независимы (I) от официальных заявлений компании и верифицированы (V) из доверенных технических источников (N). Только после этого досье считается готовым.
Как работает механика реверсивной социальной инженерии
Этот метод кардинально отличается от классических сценариев атаки. В обычной социальной инженерии инициатива всегда исходит от атакующего (звонки, письма, сообщения, претекст, попытка выпросить информацию у объекта, что само по себе вызывает подозрения).
В обратной социальной инженерии все работает ровно наоборот. Цель данного мероприятия сделать так, чтобы объект сам написал вам и добровольно передал нужные данные.
Вся механика строится на одном и ключевом этапае:
Саботаж (создание проблемы). На этапе сбора информации находятся мишени воздействия, вроде критических точек инфраструктуры, за которые отвечает цель. Затем организуется контроллируемое воздействие, которое вызывает проблему, которую объект не может решить своими силами.
В дальнейшем события могут разворачиваться по двум сценариям:
Объект сам совершит ошибку в приступе паники;
Если вы выстраивали образ авторитетного эксперта в этой области, то есть шанс, что для объекта вы станете "белым рыцарем", который сможет ему помочь, тем самым передавая нужные данные.
На примере того же кейса "The Loot Case" было проведено схожее мероприятие. Когда объект увидел, что под его проект копает группа OSINT-еров, тот решил экстренно съехать с инфраструктуры своей школы и разместиться на GitHub Pages, тем самым он дал скачать репозиторий с практически полной инфраструктурой и возможность получить его почту через коммиты.
Заключение
Социальная инженерия является лучшим вариантом для получения нужных тебе сведений по той причине, что главной уязвимостью в любой системе является человек. Данный метод представляет собой путь наименьшего сопротивления. Используя этот метод разведки тебе не придется искать уязвимые места в коде или инфраструктуре, чтобы в дальнейшем их эксплуатировать. Поскольку ты работаешь сразу с заведомо уязвимым местом.